 La sécurité des CMS web les plus utilisés à l’épreuve.
Les systèmes de gestion de contenu examinés sont : Drupal, Joomla!, Plone, TYPO3 et WordPress. Les résultats sont répartis selon les différentes méthodes d’attaque, telles que l’injection SQL ou le XSS (Cross-Site-Scripting).
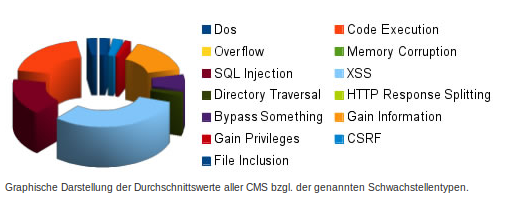
De manière générale, l’étude montre que les applications sont relativement sûres et que les processus de mise à jour des éditeurs sont performants. Les auteurs recommandent enfin d’adapter la configuration standard des CMS utilisés (par exemple, modifier l’identifiant administrateur) et de mettre en place des mises à jour automatisées.